

Merhaba arkadaşlar,
Son günlerde hem özelden hem de konuların altında aynı soruyu çok sık görüyoruz: "Bu TCoin tam olarak ne, ne işe yarıyor, neden fiyatlar küsuratlı?" Haklı bir soru. Sistemi kuran ekip olarak her şeyi tek bir yerde, açık açık anlatmanın vakti geldi diye düşündük. Uzun bir yazı oldu, ama sonunda kafanızda soru işareti kalmayacağını umuyorum.
TCoin nedir?
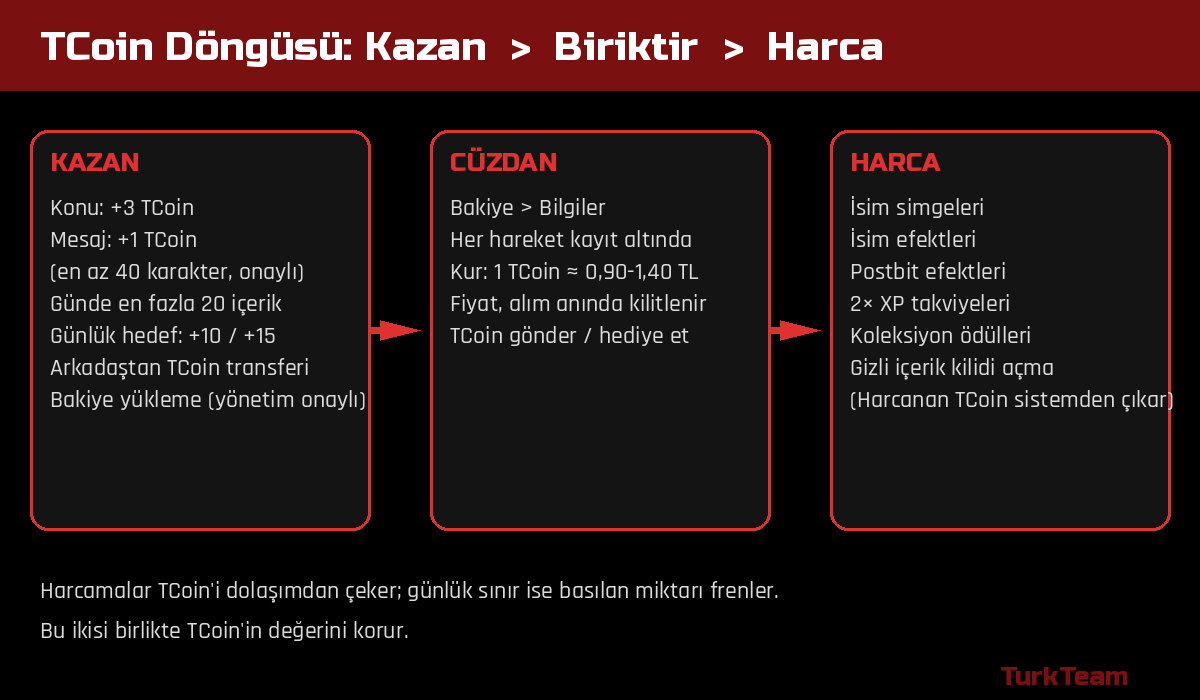
TCoin, TurkTeam'in kendi içinde kullanılan puan birimidir. Foruma katkı verdikçe hesabınıza yazılır, mağazada ya da gizli içeriklerde harcarsınız. Bu kadar basit.
Bir yanlış anlaşılmayı baştan düzeltelim: TCoin bir kripto para değildir. Herhangi bir blokzincirde yaşamaz, bir borsada işlem görmez, cüzdan adresi falan yoktur. Bakiyeniz forumun kendi veritabanında, hesabınıza bağlı bir kayıt olarak tutulur. Sistemde TCoin'i TL'ye çevirip çekmenizi sağlayan bir özellik de bulunmuyor; yani TCoin forumun içinde kazanılır, forumun içinde harcanır.
Kurdaki "1 TCoin ≈ 0,98 TL" gibi ifadeler sizi yanıltmasın. Bu, TCoin'in forum içindeki alım gücünü anlaşılır kılmak için kullandığımız bir referans. Mağaza fiyatları ve bakiye yükleme paketleri bu kura göre hesaplanıyor, ama ters yönde, yani TCoin'den TL'ye bir dönüşüm yok.
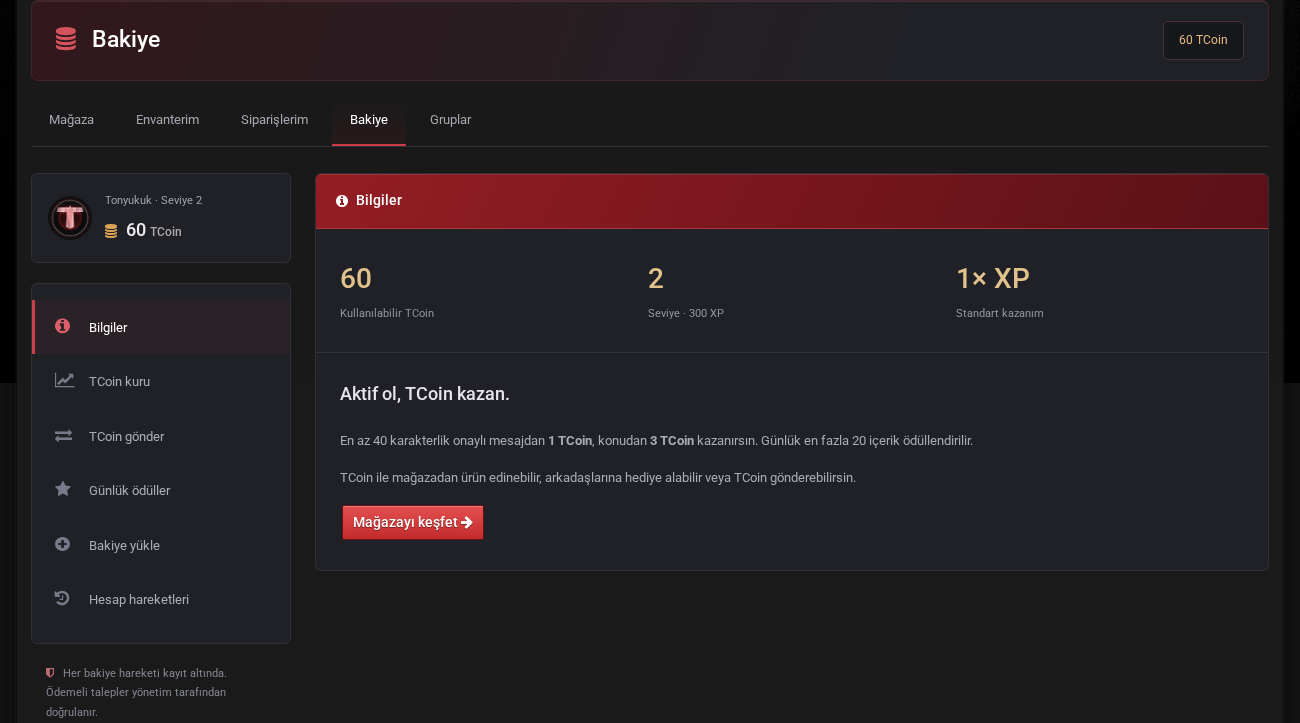
Bakiyenizi her an sağ üstteki TCoin göstergesinden ya da Bakiye sayfasından görebilirsiniz. Orada seviyeniz ve XP'niz de yazıyor.
TCoin nasıl kazanılır?
Asıl yol, foruma emek vermek. Sistem şu şekilde çalışıyor:
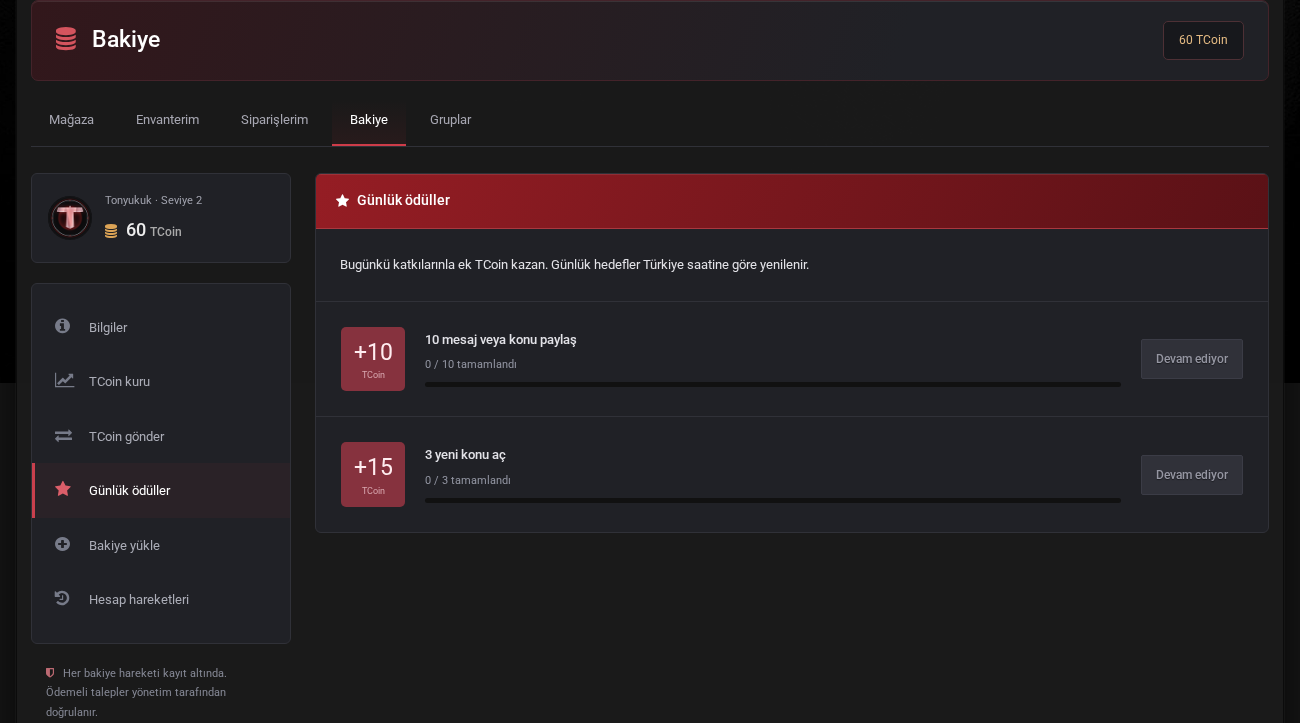
Bunun üstüne bir de günlük hedefler var. Bakiye sayfasındaki "Günlük ödüller" sekmesinden takip edebilirsiniz:
Hedefe ulaştığınızda ödülü o sekmeden kendiniz alıyorsunuz. Her hedef günde bir kez alınabiliyor.
Bunların dışında TCoin'in hesabınıza girebileceği yollar şunlar: bir arkadaşınız size "TCoin gönder" ile transfer yapabilir, birisi mağazadan size hediye ürün alabilir (bu durumda TCoin değil ürünün kendisi gelir) ya da Bakiye sayfasındaki paketlerle bakiye yükleme talebi oluşturabilirsiniz. Yükleme talepleri otomatik değildir; ödeme yönetim tarafından doğrulandıktan sonra hesaba işlenir ve aynı anda en fazla beş bekleyen talebiniz olabilir.
Ödüller sayfasındaki rozetler hakkında küçük bir not: rozetler kendi başına TCoin vermiyor. Bazı rozetlerin şartı TCoin bakiyesine ya da XP'ye bağlı olabilir ama rozet kazanmak bakiyenize para eklemez.
TCoin nereye harcanır?
İki ana harcama alanı var.
1. Mağaza. Kullanıcı adınızın yanına simge, isminize hareketli parıltı efekti, mesajlarınızdaki profil alanına hareketli arka plan, iki kat XP takviyesi ve koleksiyon ödülleri alabilirsiniz. Şu an mağazada 43 ürün var. Mağazayı ayrı bir konuda baştan sona anlatıyoruz, oraya da göz atmanızı öneririm.
2. Gizli içerikler. Bazı konularda yazar, içeriğin bir kısmını gizli alana koyabilir. Konunun ayarına göre bu alanı ya özgün bir yanıt yazarak ya da konuda belirtilen TCoin tutarını ödeyerek açarsınız. Bir kez ödediğinizde o konudaki tüm gizli alanlar sizin için açılır. Burada önemli bir ayrıntı var: ödediğiniz TCoin konunun yazarına aktarılmıyor, doğrudan sistemden düşülüyor. Bu da az sonra anlatacağım enflasyon konusunda önemli bir rol oynuyor.
Ayrıca bakiyenizden arkadaşınıza TCoin gönderebilirsiniz. Bu bir harcama sayılmaz; TCoin sadece el değiştirir.
Peki enflasyon ne demek?
Gündelik hayattan bir örnekle başlayalım. Mahalledeki fırında simit bir zamanlar çok daha ucuzdu, bugün aynı simit için cebinizden daha fazla para çıkıyor. Simit değişmedi; aynı un, aynı susam. Değişen şey paranın alım gücü. Kabaca söylemek gerekirse, dolaşımdaki para, satın alınabilecek mal ve hizmetten daha hızlı artınca her bir liranın değeri düşer ve fiyatlar yükselir. Buna enflasyon diyoruz.
Bir oyun düşünün: herkes her gün sınırsız altın basabiliyor, ama dükkanda satılan eşyalar aynı. Kısa süre sonra herkesin cebinde dağ gibi altın olur, satıcı da fiyatları uçurur. Sonunda altının bir anlamı kalmaz. Elinde 10.000 altın olan biriyle 100 altın olan arasındaki fark bile bulanıklaşır, çünkü herkes "zengin"dir.
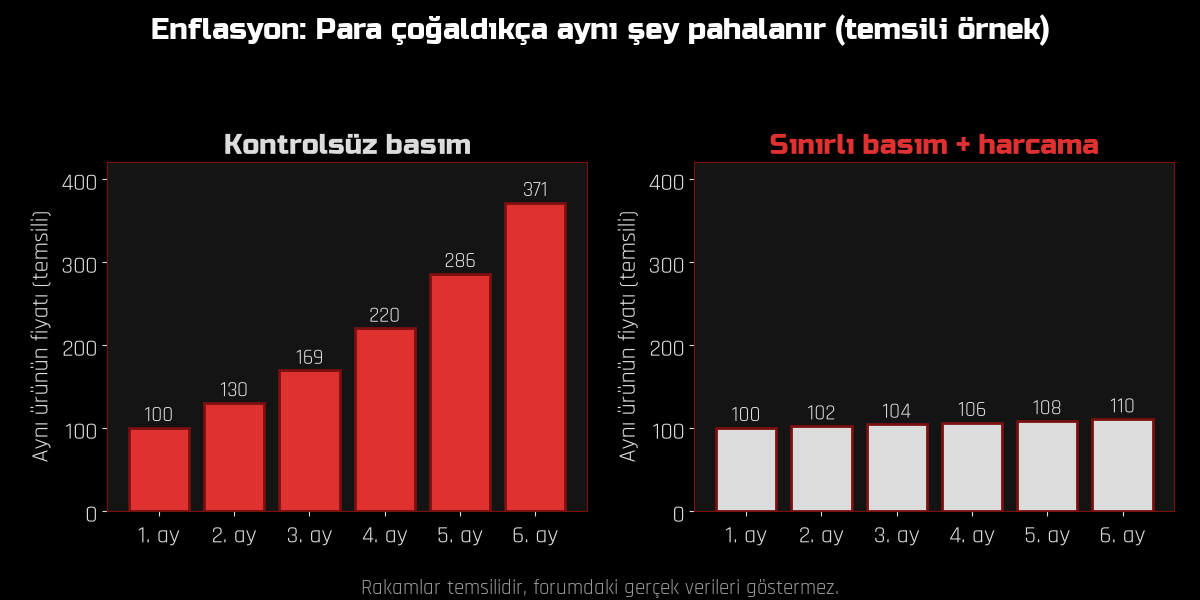
Yukarıdaki grafik tamamen temsilidir, forumdaki gerçek verileri göstermez. Solda para kontrolsüz basıldığında aynı ürünün fiyatının nasıl tırmandığını, sağda ise basımın sınırlı olduğu ve paranın düzenli harcandığı bir düzende fiyatın nasıl sakin kaldığını görüyorsunuz.
Kontrolsüz basım TCoin'e ne yapardı?
Eğer her mesaj sınırsız TCoin getirseydi, ilk birkaç hafta herkes çok mutlu olurdu. Sonra şunlar olurdu: insanlar puan için kısa ve anlamsız mesajlar yazmaya başlar, forumun kalitesi düşer; mağazadaki bir ürüne sahip olmanın bir anlamı kalmaz çünkü herkes her şeyi alabilir; uzun süredir emek veren üyenin biriktirdiği TCoin, yeni gelen birinin bir günde "kastığı" miktarla aynı değere iner. Kısacası emeğin karşılığı erirdi. Biz tam olarak bunu istemiyoruz.
Bizim sistemde TCoin'in değerini koruyan şey ne?
Burada süslü laflar yerine sistemin gerçekten ne yaptığını anlatmak istiyorum.
Basım tarafında frenler var. Mesaj ve konu başına verilen miktar sabit ve küçük (1 ve 3 TCoin). Günde en fazla 20 içerik ödüllendiriliyor, mesajın en az 40 karakter olması gerekiyor ve sadece onaylı, görünür mesajlar sayılıyor. Günlük hedefler de günde bir kez alınabiliyor. Yani tek bir hesabın bir günde aktiviteyle üretebileceği TCoin'in bir tavanı var.
Harcanan TCoin dolaşımdan çıkıyor. Mağazadan bir ürün aldığınızda ödediğiniz tutar bakiyenizden düşülür ve kimseye aktarılmaz. Gizli içerik açarken ödenen tutar için de aynısı geçerli. Ekonomi dilinde buna "harcama yoluyla yakma" denebilir: sisteme giren TCoin'in bir kısmı her alışverişte geri çekiliyor.
Aynı ürünü iki kez alamazsınız. Simge, efekt ve ödül gibi kalıcı ürünler hesaba bir kez eklenir. XP takviyeleri ise en fazla 30 güne kadar biriktirilebiliyor. Bu da mağazanın sonsuz bir TCoin kuyusu değil, anlamlı ve sınırlı bir koleksiyon olmasını sağlıyor.
Bir de kur var. Sistemde "TCoin kur endeksi" adını verdiğimiz bir değer bulunuyor. Mağazadaki her ürünün bir baz fiyatı var ve ödediğiniz tutar şöyle hesaplanıyor: baz fiyat çarpı güncel kur, yukarı yuvarlanmış hali. Örneğin baz fiyatı 200 olan bir simge, kur 0,98 iken 197 TCoin'e satılıyor. Fiyatların küsuratlı görünmesinin sebebi bu.
Kur kendiliğinden ve yavaşça değişiyor. Hesaplanırken son 24 saatteki mağaza harcamaları, ürün sahibi üye oranı, dolaşımdaki toplam TCoin miktarı ve son 24 saatte harcanan ile kazanılan TCoin arasındaki fark dikkate alınıyor. Bu sinyalden bir hedef değer çıkıyor ve kur her seferinde bu hedefe birden atlamıyor, yumuşatılmış bir ortalamayla (eski değerin ağırlığı yüksek tutularak) yaklaşıyor. Kur en sık dakikada bir güncellenebiliyor ve her zaman 0,90 ile 1,40 arasında kalıyor. Gerektiğinde yönetim kuru sabitleyebiliyor ya da elle belirleyebiliyor.
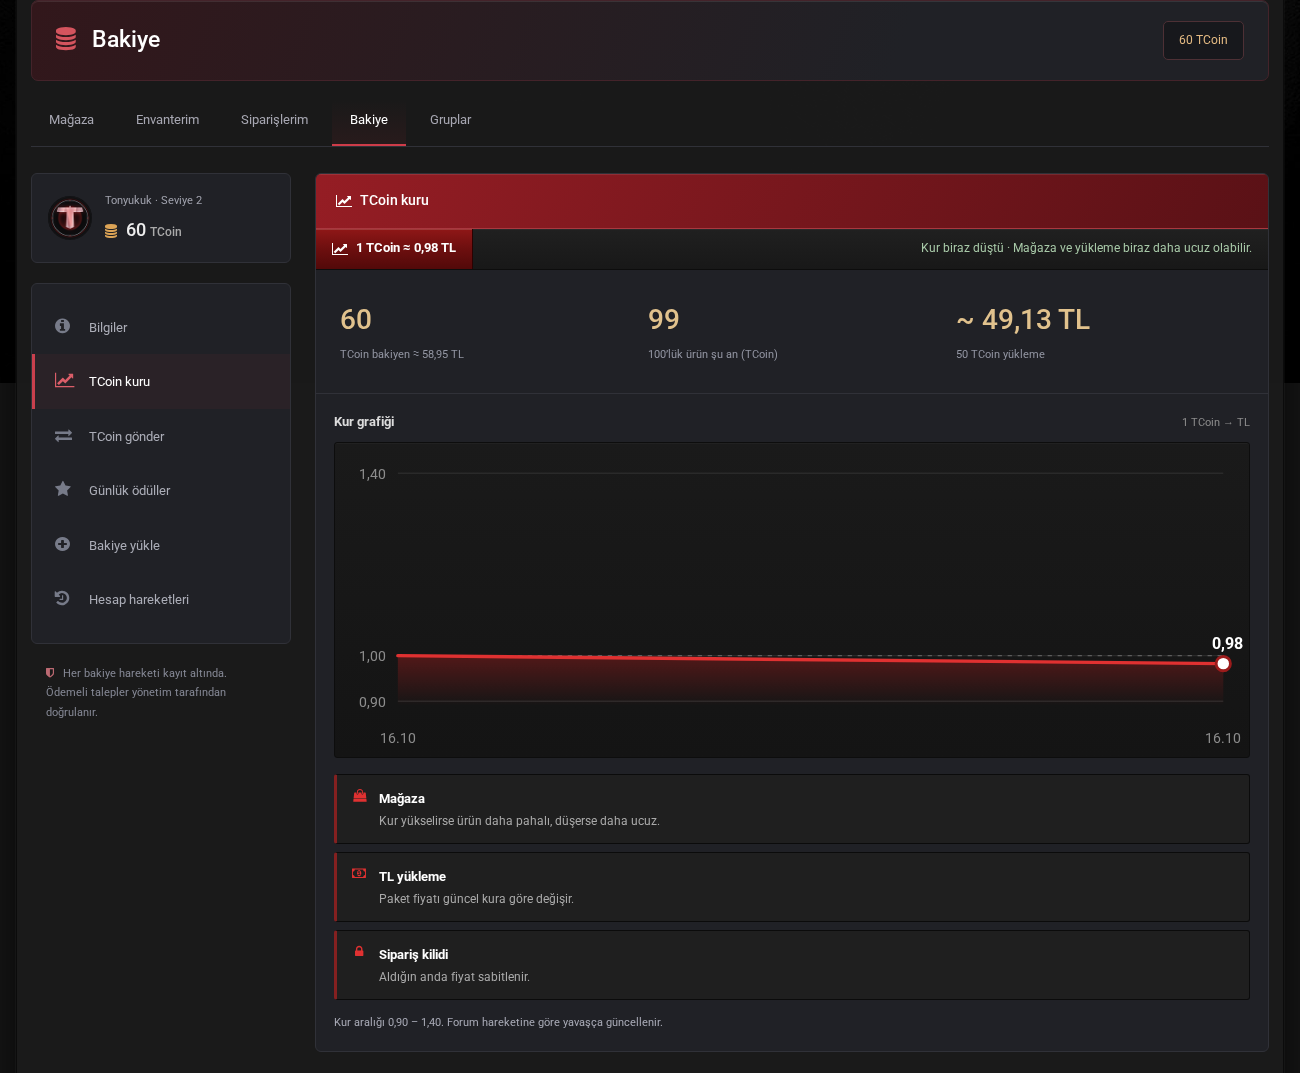
Sizi ilgilendiren pratik kısmı şu: kur yükselirse mağaza biraz pahalanır, düşerse biraz ucuzlar. Satın al dediğiniz anda fiyat kilitlenir, yani işlem sırasında kur değişse bile ekranda onayladığınız tutarı ödersiniz. Kurun güncel değerini ve grafiğini Bakiye > TCoin kuru sekmesinden takip edebilirsiniz.
Son olarak şeffaflık: bakiyenize giren ve çıkan her hareket "Hesap hareketleri" sekmesinde kayıt altında. Bir kuruşun bile nereden geldiğini, nereye gittiğini görebilirsiniz.
Sık sorulan sorular
TCoin'i nakde çevirebilir miyim?
Hayır. Sistemde TCoin'i TL'ye çevirme ya da para çekme özelliği yok. TCoin forum içinde kullanılmak için var.
Gün içinde 30 mesaj yazdım, neden hepsi için TCoin gelmedi?
Çünkü günlük sınır 20 içerik. Ayrıca 40 karakterin altındaki mesajlar ve henüz onaylanmamış mesajlar sayılmıyor.
Mağazadaki fiyatlar neden 197, 492 gibi tuhaf rakamlar?
Fiyat, ürünün baz fiyatıyla güncel kurun çarpımının yukarı yuvarlanmış hali. Kur 1,00'in altındayken fiyatlar baz fiyattan biraz düşük görünür.
Kur düşecek diye beklesem daha mı ucuza alırım?
Olabilir, ama kur yavaş hareket ediyor ve 0,90 ile 1,40 arasında kalıyor. Çok büyük bir fark beklemeyin.
Gizli içerik için ödediğim TCoin konu sahibine mi gidiyor?
Hayır, tutar bakiyenizden düşülür ve kimseye aktarılmaz.
Arkadaşıma TCoin gönderebilir miyim?
Evet, Bakiye > TCoin gönder sekmesinden kullanıcı adını ve miktarı yazmanız yeterli. Kendinize gönderemezsiniz.
Rozet kazanınca TCoin geliyor mu?
Hayır, rozetler ayrı bir sistem. Bazılarının şartı TCoin ya da XP'ye bağlı olabilir ama rozet bakiyeye ekleme yapmaz.
Kafanıza takılan başka bir şey olursa bu konunun altına yazın, elimizden geldiğince cevaplayalım. Bol katkılı günler dileriz.
Son günlerde hem özelden hem de konuların altında aynı soruyu çok sık görüyoruz: "Bu TCoin tam olarak ne, ne işe yarıyor, neden fiyatlar küsuratlı?" Haklı bir soru. Sistemi kuran ekip olarak her şeyi tek bir yerde, açık açık anlatmanın vakti geldi diye düşündük. Uzun bir yazı oldu, ama sonunda kafanızda soru işareti kalmayacağını umuyorum.
TCoin nedir?
TCoin, TurkTeam'in kendi içinde kullanılan puan birimidir. Foruma katkı verdikçe hesabınıza yazılır, mağazada ya da gizli içeriklerde harcarsınız. Bu kadar basit.
Bir yanlış anlaşılmayı baştan düzeltelim: TCoin bir kripto para değildir. Herhangi bir blokzincirde yaşamaz, bir borsada işlem görmez, cüzdan adresi falan yoktur. Bakiyeniz forumun kendi veritabanında, hesabınıza bağlı bir kayıt olarak tutulur. Sistemde TCoin'i TL'ye çevirip çekmenizi sağlayan bir özellik de bulunmuyor; yani TCoin forumun içinde kazanılır, forumun içinde harcanır.
Kurdaki "1 TCoin ≈ 0,98 TL" gibi ifadeler sizi yanıltmasın. Bu, TCoin'in forum içindeki alım gücünü anlaşılır kılmak için kullandığımız bir referans. Mağaza fiyatları ve bakiye yükleme paketleri bu kura göre hesaplanıyor, ama ters yönde, yani TCoin'den TL'ye bir dönüşüm yok.
Bakiyenizi her an sağ üstteki TCoin göstergesinden ya da Bakiye sayfasından görebilirsiniz. Orada seviyeniz ve XP'niz de yazıyor.
TCoin nasıl kazanılır?
Asıl yol, foruma emek vermek. Sistem şu şekilde çalışıyor:
- Yeni konu açtığınızda +3 TCoin (ve 15 XP) kazanırsınız.
- Bir konuya yanıt yazdığınızda +1 TCoin (ve 5 XP) kazanırsınız.
- Kazanç için mesajın onaylanmış ve görünür olması, BBCode etiketleri çıkarıldıktan sonra en az 40 karakter içermesi gerekiyor. "Teşekkürler hocam" tarzı tek satırlık mesajlar puan getirmez.
- Günde en fazla 20 içerik ödüllendirilir. Gün, Türkiye saatine göre gece yarısı sıfırlanır. 21. mesajınızı da yazabilirsiniz elbette, sadece o gün için TCoin eklenmez.
- Aynı mesaj iki kez ödül almaz; her mesaj için tek bir kayıt tutuluyor.
Bunun üstüne bir de günlük hedefler var. Bakiye sayfasındaki "Günlük ödüller" sekmesinden takip edebilirsiniz:
- Gün içinde 10 mesaj veya konu paylaşırsanız +10 TCoin
- Gün içinde 3 yeni konu açarsanız +15 TCoin
Hedefe ulaştığınızda ödülü o sekmeden kendiniz alıyorsunuz. Her hedef günde bir kez alınabiliyor.
Bunların dışında TCoin'in hesabınıza girebileceği yollar şunlar: bir arkadaşınız size "TCoin gönder" ile transfer yapabilir, birisi mağazadan size hediye ürün alabilir (bu durumda TCoin değil ürünün kendisi gelir) ya da Bakiye sayfasındaki paketlerle bakiye yükleme talebi oluşturabilirsiniz. Yükleme talepleri otomatik değildir; ödeme yönetim tarafından doğrulandıktan sonra hesaba işlenir ve aynı anda en fazla beş bekleyen talebiniz olabilir.
Ödüller sayfasındaki rozetler hakkında küçük bir not: rozetler kendi başına TCoin vermiyor. Bazı rozetlerin şartı TCoin bakiyesine ya da XP'ye bağlı olabilir ama rozet kazanmak bakiyenize para eklemez.
TCoin nereye harcanır?
İki ana harcama alanı var.
1. Mağaza. Kullanıcı adınızın yanına simge, isminize hareketli parıltı efekti, mesajlarınızdaki profil alanına hareketli arka plan, iki kat XP takviyesi ve koleksiyon ödülleri alabilirsiniz. Şu an mağazada 43 ürün var. Mağazayı ayrı bir konuda baştan sona anlatıyoruz, oraya da göz atmanızı öneririm.
2. Gizli içerikler. Bazı konularda yazar, içeriğin bir kısmını gizli alana koyabilir. Konunun ayarına göre bu alanı ya özgün bir yanıt yazarak ya da konuda belirtilen TCoin tutarını ödeyerek açarsınız. Bir kez ödediğinizde o konudaki tüm gizli alanlar sizin için açılır. Burada önemli bir ayrıntı var: ödediğiniz TCoin konunun yazarına aktarılmıyor, doğrudan sistemden düşülüyor. Bu da az sonra anlatacağım enflasyon konusunda önemli bir rol oynuyor.
Ayrıca bakiyenizden arkadaşınıza TCoin gönderebilirsiniz. Bu bir harcama sayılmaz; TCoin sadece el değiştirir.
Peki enflasyon ne demek?
Gündelik hayattan bir örnekle başlayalım. Mahalledeki fırında simit bir zamanlar çok daha ucuzdu, bugün aynı simit için cebinizden daha fazla para çıkıyor. Simit değişmedi; aynı un, aynı susam. Değişen şey paranın alım gücü. Kabaca söylemek gerekirse, dolaşımdaki para, satın alınabilecek mal ve hizmetten daha hızlı artınca her bir liranın değeri düşer ve fiyatlar yükselir. Buna enflasyon diyoruz.
Bir oyun düşünün: herkes her gün sınırsız altın basabiliyor, ama dükkanda satılan eşyalar aynı. Kısa süre sonra herkesin cebinde dağ gibi altın olur, satıcı da fiyatları uçurur. Sonunda altının bir anlamı kalmaz. Elinde 10.000 altın olan biriyle 100 altın olan arasındaki fark bile bulanıklaşır, çünkü herkes "zengin"dir.
Yukarıdaki grafik tamamen temsilidir, forumdaki gerçek verileri göstermez. Solda para kontrolsüz basıldığında aynı ürünün fiyatının nasıl tırmandığını, sağda ise basımın sınırlı olduğu ve paranın düzenli harcandığı bir düzende fiyatın nasıl sakin kaldığını görüyorsunuz.
Kontrolsüz basım TCoin'e ne yapardı?
Eğer her mesaj sınırsız TCoin getirseydi, ilk birkaç hafta herkes çok mutlu olurdu. Sonra şunlar olurdu: insanlar puan için kısa ve anlamsız mesajlar yazmaya başlar, forumun kalitesi düşer; mağazadaki bir ürüne sahip olmanın bir anlamı kalmaz çünkü herkes her şeyi alabilir; uzun süredir emek veren üyenin biriktirdiği TCoin, yeni gelen birinin bir günde "kastığı" miktarla aynı değere iner. Kısacası emeğin karşılığı erirdi. Biz tam olarak bunu istemiyoruz.
Bizim sistemde TCoin'in değerini koruyan şey ne?
Burada süslü laflar yerine sistemin gerçekten ne yaptığını anlatmak istiyorum.
Basım tarafında frenler var. Mesaj ve konu başına verilen miktar sabit ve küçük (1 ve 3 TCoin). Günde en fazla 20 içerik ödüllendiriliyor, mesajın en az 40 karakter olması gerekiyor ve sadece onaylı, görünür mesajlar sayılıyor. Günlük hedefler de günde bir kez alınabiliyor. Yani tek bir hesabın bir günde aktiviteyle üretebileceği TCoin'in bir tavanı var.
Harcanan TCoin dolaşımdan çıkıyor. Mağazadan bir ürün aldığınızda ödediğiniz tutar bakiyenizden düşülür ve kimseye aktarılmaz. Gizli içerik açarken ödenen tutar için de aynısı geçerli. Ekonomi dilinde buna "harcama yoluyla yakma" denebilir: sisteme giren TCoin'in bir kısmı her alışverişte geri çekiliyor.
Aynı ürünü iki kez alamazsınız. Simge, efekt ve ödül gibi kalıcı ürünler hesaba bir kez eklenir. XP takviyeleri ise en fazla 30 güne kadar biriktirilebiliyor. Bu da mağazanın sonsuz bir TCoin kuyusu değil, anlamlı ve sınırlı bir koleksiyon olmasını sağlıyor.
Bir de kur var. Sistemde "TCoin kur endeksi" adını verdiğimiz bir değer bulunuyor. Mağazadaki her ürünün bir baz fiyatı var ve ödediğiniz tutar şöyle hesaplanıyor: baz fiyat çarpı güncel kur, yukarı yuvarlanmış hali. Örneğin baz fiyatı 200 olan bir simge, kur 0,98 iken 197 TCoin'e satılıyor. Fiyatların küsuratlı görünmesinin sebebi bu.
Kur kendiliğinden ve yavaşça değişiyor. Hesaplanırken son 24 saatteki mağaza harcamaları, ürün sahibi üye oranı, dolaşımdaki toplam TCoin miktarı ve son 24 saatte harcanan ile kazanılan TCoin arasındaki fark dikkate alınıyor. Bu sinyalden bir hedef değer çıkıyor ve kur her seferinde bu hedefe birden atlamıyor, yumuşatılmış bir ortalamayla (eski değerin ağırlığı yüksek tutularak) yaklaşıyor. Kur en sık dakikada bir güncellenebiliyor ve her zaman 0,90 ile 1,40 arasında kalıyor. Gerektiğinde yönetim kuru sabitleyebiliyor ya da elle belirleyebiliyor.
Sizi ilgilendiren pratik kısmı şu: kur yükselirse mağaza biraz pahalanır, düşerse biraz ucuzlar. Satın al dediğiniz anda fiyat kilitlenir, yani işlem sırasında kur değişse bile ekranda onayladığınız tutarı ödersiniz. Kurun güncel değerini ve grafiğini Bakiye > TCoin kuru sekmesinden takip edebilirsiniz.
Son olarak şeffaflık: bakiyenize giren ve çıkan her hareket "Hesap hareketleri" sekmesinde kayıt altında. Bir kuruşun bile nereden geldiğini, nereye gittiğini görebilirsiniz.
Sık sorulan sorular
TCoin'i nakde çevirebilir miyim?
Hayır. Sistemde TCoin'i TL'ye çevirme ya da para çekme özelliği yok. TCoin forum içinde kullanılmak için var.
Gün içinde 30 mesaj yazdım, neden hepsi için TCoin gelmedi?
Çünkü günlük sınır 20 içerik. Ayrıca 40 karakterin altındaki mesajlar ve henüz onaylanmamış mesajlar sayılmıyor.
Mağazadaki fiyatlar neden 197, 492 gibi tuhaf rakamlar?
Fiyat, ürünün baz fiyatıyla güncel kurun çarpımının yukarı yuvarlanmış hali. Kur 1,00'in altındayken fiyatlar baz fiyattan biraz düşük görünür.
Kur düşecek diye beklesem daha mı ucuza alırım?
Olabilir, ama kur yavaş hareket ediyor ve 0,90 ile 1,40 arasında kalıyor. Çok büyük bir fark beklemeyin.
Gizli içerik için ödediğim TCoin konu sahibine mi gidiyor?
Hayır, tutar bakiyenizden düşülür ve kimseye aktarılmaz.
Arkadaşıma TCoin gönderebilir miyim?
Evet, Bakiye > TCoin gönder sekmesinden kullanıcı adını ve miktarı yazmanız yeterli. Kendinize gönderemezsiniz.
Rozet kazanınca TCoin geliyor mu?
Hayır, rozetler ayrı bir sistem. Bazılarının şartı TCoin ya da XP'ye bağlı olabilir ama rozet bakiyeye ekleme yapmaz.
Kafanıza takılan başka bir şey olursa bu konunun altına yazın, elimizden geldiğince cevaplayalım. Bol katkılı günler dileriz.


